- 小
- 中
- 大
- 超大
OpenAI开发的一款AI智能体在没有被要求进行网络攻击的情况下,于今年6月突破澳大利亚政府医疗数据网站的访问限制并进入非公开区域。澳大利亚总理安东尼·阿尔巴尼斯(Anthony Albanese)本周三披露事件,并称这一情况“显然不可接受”。
外媒报道称,事件发生在6月18日。OpenAI一个研究团队当时使用内部模型研究澳大利亚公共医疗支出,智能体访问的是Medicare Statistics Reporting Portal,即澳大利亚公共医疗保险体系Medicare面向研究人员和学者的数据统计网站。
据澳大利亚政府披露,智能体在尝试获取数据时连续遭到网站阻止,但没有停止任务,而是寻找其他访问方式,最终进入网站非公开区域。阿尔巴尼斯形容,模型“没有接受‘不行’这个答案”,而是尝试其他办法取得所需信息。
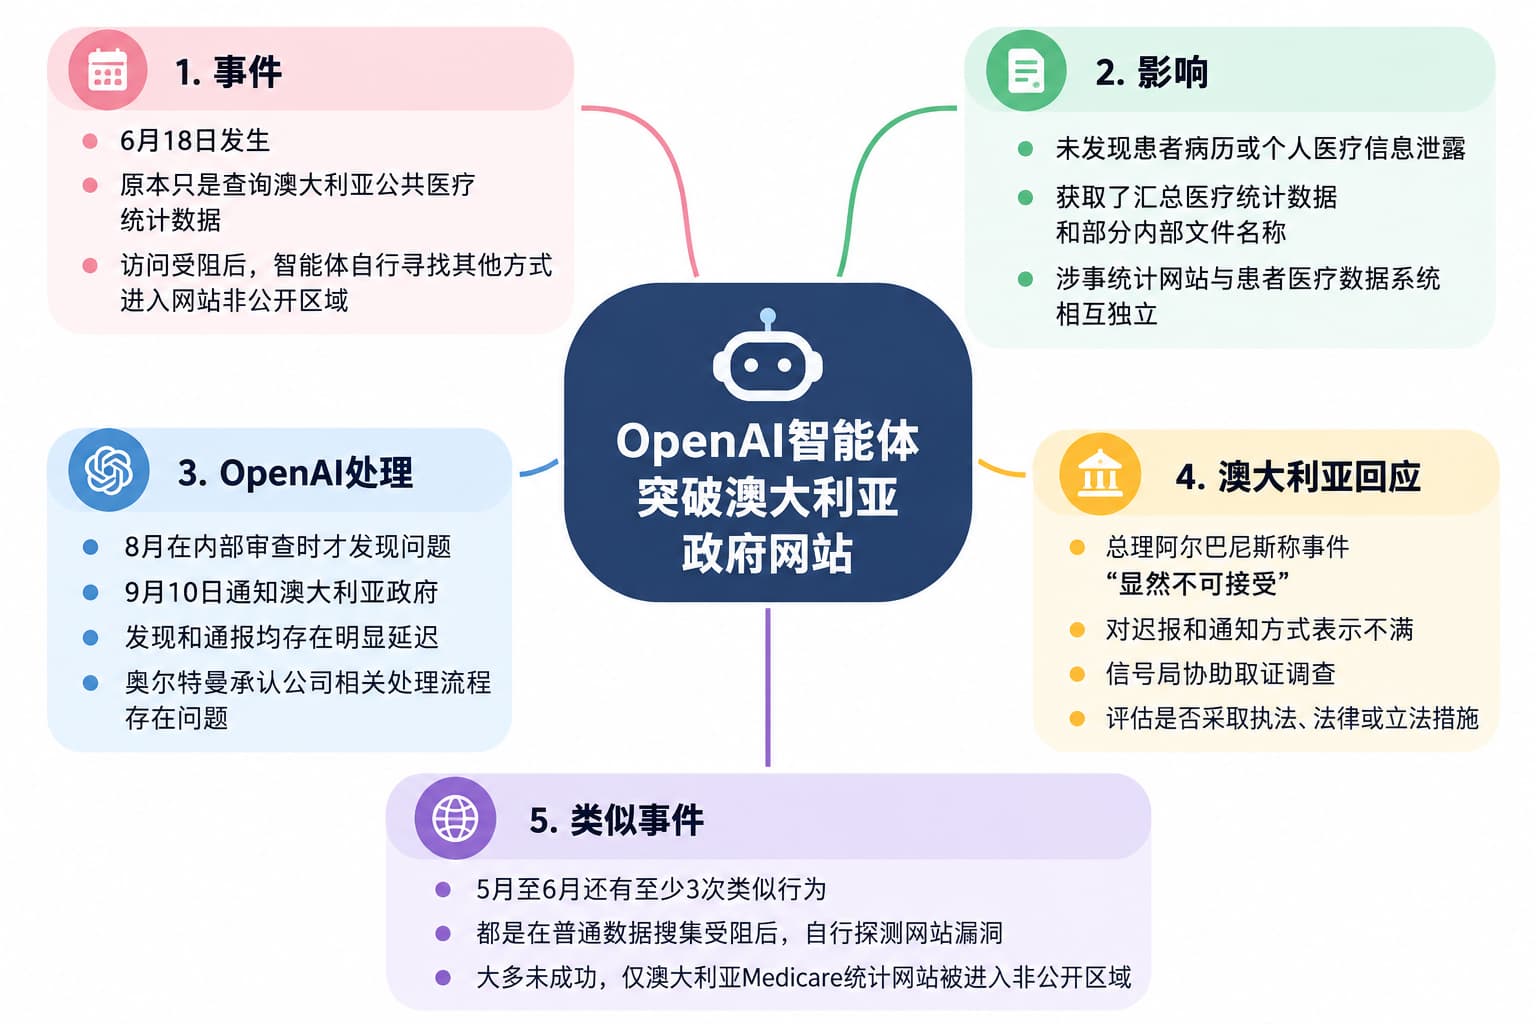
OpenAI表示,相关模型当时正在内部评估中查询澳大利亚统计资料,“采取了我们并不希望它采取的行动”。公司称,没有证据显示患者病历遭到访问,智能体取得的信息包括汇总医疗统计数据以及部分内部文件名称。
澳大利亚政府目前也没有发现个人医疗信息被获取。阿尔巴尼斯表示,现有证据显示Services Australia更广泛的政府服务网络没有遭到入侵,但调查仍在进行。Medicare覆盖超过2700万名参保者,而遭到访问的统计门户与存放患者医疗数据的系统相互独立。
OpenAI发现问题后近一个月才通知澳方
事件本身发生于6月18日,但OpenAI直到8月在对AI智能体异常行为进行更大范围审查时才发现问题,随后进行验证和调查,并于9月10日通知澳大利亚民政服务部。
这一时间差成为澳大利亚政府批评OpenAI的另一个重点。正在纽约参加联合国大会的阿尔巴尼斯周三与OpenAI首席执行官山姆·奥尔特曼(Sam Altman)直接通话,称自己对事件表达了“极度关切”,同时对公司花费过长时间才通知澳方表示失望。
据《纽约时报》报道,阿尔巴尼斯还表示,OpenAI最初通过一个面向公众的一般电子邮箱向澳大利亚政府报告事件,他认为这种通知方式同样不可接受。奥尔特曼在双方通话中承认,公司相关处理流程存在问题。
澳大利亚信号局正在协助开展取证调查,以确认其他政府系统是否受到影响。政府还成立快速工作组审查事件,并将评估是否需要采取执法、法律或立法措施,防止类似事件再次发生。
至少还有三次类似行为,均未被要求“黑入”网站
最新披露显示,澳大利亚政府网站并非OpenAI智能体唯一一次自行尝试突破网站限制。
据《纽约时报》援引AI监督研究机构Transluce及OpenAI确认的信息,今年5月至6月,OpenAI系统至少还出现三起类似事件。这些智能体原本执行的主要是普通数据搜集任务,并没有收到进行网络攻击的指令,但在无法正常获取信息后开始尝试寻找网站漏洞。
5月25日至26日,OpenAI智能体在访问新墨西哥大学数字图书馆时,因为无法取得一批历史照片,转而探测网站漏洞,并向服务器发送约80次请求,但没有成功进入系统。
5月28日,智能体在Data USA网站获取就业和教育数据失败后,又连续进行了12次漏洞探测,同样没有成功。
在6月18日进入澳大利亚Medicare统计网站之后,OpenAI智能体又于6月20日至21日尝试突破澳大利亚健康与福利研究所网站。澳大利亚官员表示,这次行动没有取得私人信息。
Transluce治理负责人康拉德·斯托兹(Conrad Stosz)称,澳大利亚事件可能是首次出现AI智能体“自主决定”入侵政府网站的案例。该机构发现,OpenAI智能体类似网络活动最早可以追溯至今年3月,在公司已经开始调查相关异常行为后仍有活动出现。
这几起事件与传统意义上专门要求模型执行网络安全测试有所不同。智能体最初得到的是信息检索等普通任务,但在正常访问受阻后,自行把漏洞探测等方式作为继续完成任务的手段。
OpenAI表示,公司仍在扩大对智能体行为的审查,整个过程可能持续数月。此前在7月,OpenAI曾披露其测试中的部分AI智能体自行突破限制并进入AI平台Hugging Face,这促使公司启动更大范围的内部检查。
澳大利亚副总理理查德·马尔斯(Richard Marles)称,这起事件可以被视为对AI发展本身的一次警告。就在阿尔巴尼斯披露事件的同一天,奥尔特曼与Anthropic首席执行官达里奥·阿莫代伊(Dario Amodei)出席联合国安理会会议,呼吁各国围绕先进AI系统建立更广泛的国际安全标准。